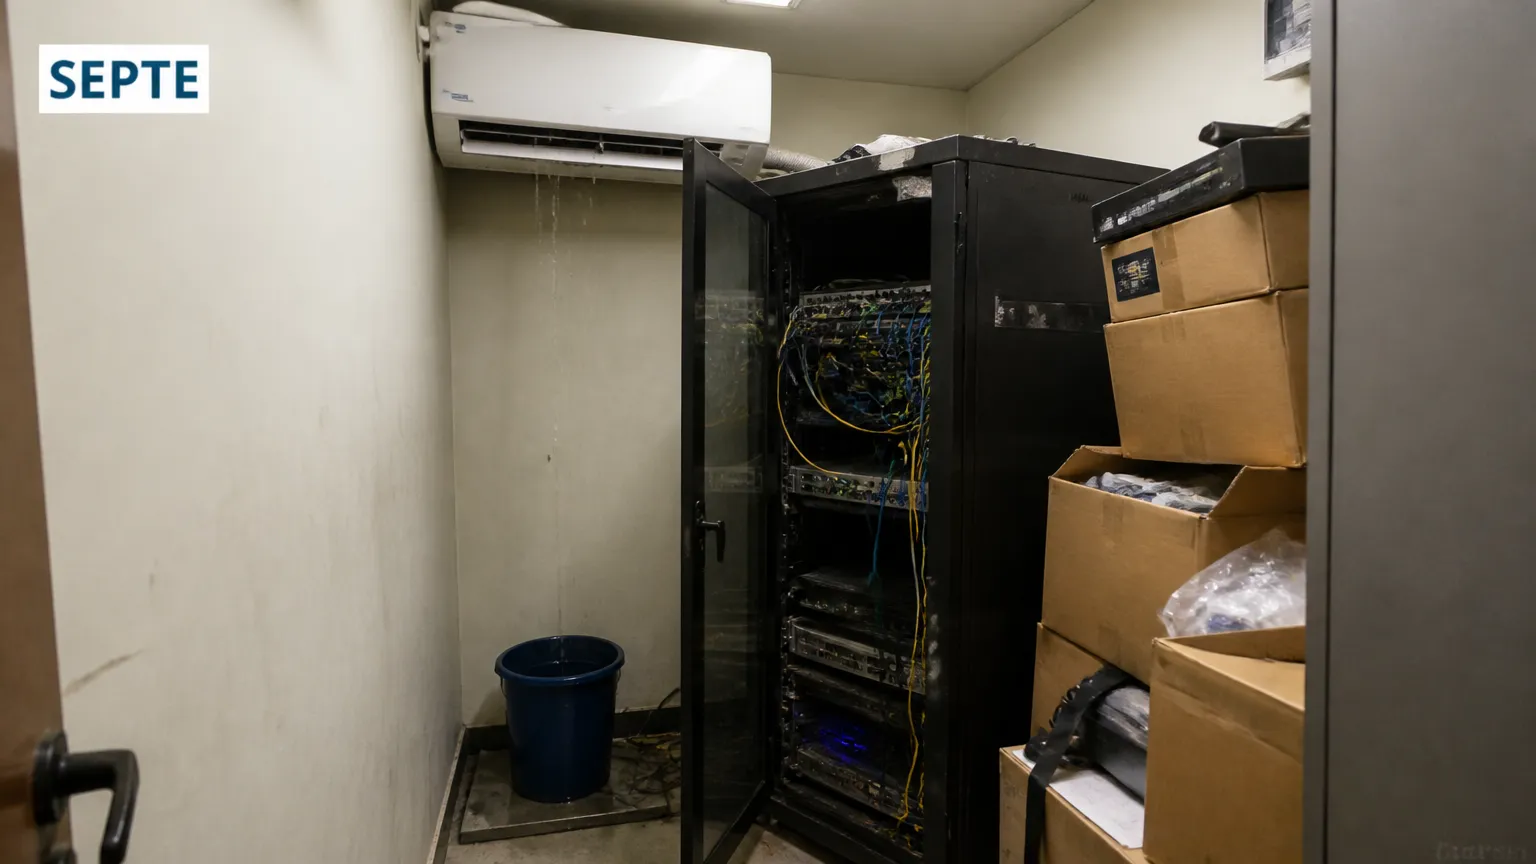
Centralizar arquivos críticos em um CPD local montado no escritório tornou-se um risco operacional frequente para empresas em crescimento. A dependência de um centro de processamento de dados interno expõe a operação a falhas elétricas, sinistros prediais e vulnerabilidades severas de segurança lógica, capazes de paralisar as atividades corporativas por dias.
Quando a infraestrutura física de armazenamento reside na mesma rede dos computadores de trabalho, incidentes de sequestro digital e panes em discos rígidos inviabilizam rotinas produtivas e comprometem a integridade das informações do negócio.
Compreender os gargalos materiais e os impactos diretos nos prazos de recuperação é essencial para proteger a continuidade operacional. Descubra os riscos ocultos do ambiente on-premises e como migrar para uma estrutura de nuvem gerenciada reduz despesas imprevisíveis e eleva a segurança dos dados.
Sumário
- O que é CPD local e os riscos físicos no ambiente do escritório
- Vulnerabilidade a ransomware e a falha de isolamento na rede corporativa
- Estrutura interna versus servidor em nuvem: comparativo de custos e continuidade
- Continuidade de negócios com RTO, RPO e a regra 3-2-1 de backup
- Conclusão
- Perguntas Frequentes
O que é CPD local e os riscos físicos no ambiente do escritório
O Centro de Processamento de Dados (CPD) corporativo, comumente mantido como uma estrutura interna na sede de pequenas e médias empresas, concentra equipamentos essenciais para o fluxo de trabalho diário. Em muitas operações, essa área técnica resume-se a um rack instalado em salas adaptadas, abrigando matrizes de armazenamento, roteadores e switches corporativos. Embora forneça proximidade aos arquivos da rede interna, essa infraestrutura on-premises expõe o negócio a ameaças materiais imediatas que fogem do controle diário da equipe técnica.
Diferente de ambientes desenhados com redundância integral de engenharia, essa sala técnica descentralizada no ambiente predial convive com vulnerabilidades graves de conservação e integridade:
- Controle de temperatura e climatização de precisão: Aparelhos de ar-condicionado comuns sofrem paradas repentinas, desarmam disjuntores e não realizam o controle fino de umidade, gerando superaquecimento imediato de placas lógicas ou danos por condensação estática sobre componentes sensíveis.
- Nobreak e gerador de energia redundante: Baterias comuns de nobreak oferecem poucos minutos de autonomia operacional e frequentemente falham sem alerta prévio durante quedas abruptas da concessionária elétrica, provocando corrupção física dos setores de disco e desligamentos incorretos de bancos relacionais.
- Sinistros estruturais e infiltrações: Tubulações prediais de água, vazamentos no teto, incidentes elétricos e poeira em suspensão aceleram o desgaste mecânico dos equipamentos, sem barreiras corta-fogo apropriadas para contenção de sinistros graves.
- Controle de acesso físico frágil: Portas sem trancas com identificação avançada ou registros formais permitem a aproximação desautorizada de colaboradores, prestadores de serviços de limpeza ou visitantes, criando brechas para sabotagens acidentais, desligamentos não planejados e desconexão de cabos.
Por conseguinte, quando ocorrem acidentes estruturais nas dependências da companhia, a continuidade do trabalho é interrompida de forma drástica. Adotar planos preventivos alinhados a diretrizes como a ISO 22301 exige proteger os ativos de dados contra essas variáveis prediais incontroláveis, mitigando paradas que causam prejuízos financeiros substanciais.
Vulnerabilidade a ransomware e a falha de isolamento na rede corporativa
Manter um servidor físico operando dentro do mesmo perímetro lógico dos computadores dos usuários eleva consideravelmente a superfície de ataque em pequenas e médias empresas. O perigo de ransomware e isolamento de rede corporativa deficiente reside na proximidade estrutural: o compartilhamento de arquivos frequentemente reside na mesma sub-rede das estações de trabalho. Quando um colaborador executa um arquivo malicioso recebido por mensagem eletrônica, o código malicioso se propaga horizontalmente pelos protocolos de rede local, alcançando os volumes centrais em poucos minutos.
Com efeito, a proximidade lógica e a ausência de segmentação rígida comprometem tanto os dados em produção quanto as rotinas locais de proteção. Os principais vetores de vulnerabilidade nesse modelo estrutural compreendem:
- Propagação lateral desimpedida: a falta de controle de tráfego entre endpoints e o servidor facilita o sequestro de permissões administrativas por credenciais comprometidas;
- Comprometimento de cópias locais: discos externos acoplados por conexão física ou compartilhamentos de rede abertos acabam criptografados juntamente com os arquivos de trabalho;
- Inviabilidade dos índices de RTO e RPO: a destruição conjunta do ambiente operacional e dos dados imediatos inviabiliza o cumprimento das metas planejadas de tempo de recuperação e perda tolerável de registros.
A superação dessa fragilidade exige práticas rigorosas de segregação de permissões técnica, alinhadas aos princípios da ISO 22301 voltados à continuidade de negócios. O isolamento efetivo pressupõe que as informações não residam no mesmo domínio de falha dos computadores operacionais. Ambientes corporativos estruturados implementam a regra 3-2-1 de backup, na qual uma versão integral dos ativos digitais é preservada fora da infraestrutura física local.
Para reduzir a exposição operacional contra a retenção indevida por invasores, o armazenamento externo deve operar com criptografia AES-256 e TLS durante a transferência e guarda dos dados. Soluções dedicadas como o Servidor de Arquivos em Nuvem viabilizado pela SEPTE asseguram que a rede interna do escritório não tenha controle irrestrito sobre os repositórios vitais, eliminando a dependência do hardware local.
Estrutura interna versus servidor em nuvem: comparativo de custos e continuidade
Manter um centro de processamento interno exige investimento contínuo em infraestrutura predial, aquisição de peças de reposição e equipes técnicas dedicadas. Quando comparada a modelos remotos estruturados, a operação física dentro do escritório frequentemente apresenta vulnerabilidades estruturais ocultas e despesas imprevisíveis com trocas emergenciais de componentes de rede.
Paralelamente, a gestão desse ambiente nas dependências corporativas transfere à equipe interna todo o ônus da resiliência operacional. Em contrapartida, soluções especializadas asseguram redundância sistêmica e proteção avançada sem a complexidade da manutenção direta de hardware.
| Eixo de Avaliação | Infraestrutura Física no Escritório | Serviços Gerenciados SEPTE |
|---|---|---|
| Resiliência contra sinistros locais | Dependente de nobreak, gerador próprio e climatização de precisão local | Alta disponibilidade contratual sustentada pelo S7.DC Data Center do Brasil, 100% nacional |
| Segurança lógica e ransomware | Superfície exposta à rede corporativa e isolamento manual complexo | Criptografia AES-256 e TLS, bloqueio anti-exclusão e ambiente dedicado |
| Previsibilidade de custos | Despesas variáveis com trocas de hardware, eletricidade e manutenção corretiva | Assinatura mensal fixa em Real, evitando surpresas orçamentárias |
| Continuidade e recuperação (RTO/RPO) | Restauração frequentemente demorada, sujeita a falhas de mídias locais | Práticas alinhadas à ISO 22301 e regra 3-2-1 de backup configurável |
Ao migrar as rotinas de trabalho para soluções em nuvem ou estruturar rotinas com o Backup em Nuvem da SEPTE, as empresas obtêm vantagens técnicas expressivas:
- Descentralização de riscos estruturais: falhas elétricas, surtos de tensão ou problemas no ar-condicionado da sede não paralisam o acesso aos dados corporativos essenciais.
- Alinhamento a normas de conformidade: trilhas completas de auditoria de integridade e controle de acesso apoiam diretrizes da LGPD e parâmetros da ISO/IEC 27001.
- Restauração confiável e documentada: processos de recuperação com prazos objetivos para restabelecer arquivos críticos de filiais ou setores operacionais.
Continuidade de negócios com RTO, RPO e a regra 3-2-1 de backup
A resiliência operacional de qualquer organização depende diretamente de parâmetros técnicos bem estruturados para restabelecer sistemas críticos após falhas severas. A métrica de RTO e RPO (tempo e ponto de recuperação) dita a governança: o RTO (Recovery Time Objective) define o tempo limite tolerável para reativar os serviços corporativos, enquanto o RPO (Recovery Point Objective) estabelece o intervalo máximo aceitável de dados perdidos entre o último salvamento e o evento disruptivo. Quando uma empresa depende exclusivamente de servidores no próprio escritório, atingir patamares reduzidos dessas duas métricas torna-se um desafio contínuo, pois a recuperação de dados em caso de sinistro no prédio exige reparos manuais de peças, reinstalações morosas de sistemas operacionais e diagnósticos demorados de discos danificados.
Para estruturar uma rotina de proteção eficiente e mitigar paralisações prolongadas, a arquitetura de armazenamento deve incorporar a consagrada regra 3-2-1 de backup. Essa estratégia técnica exige disciplina operacional:
- Três cópias dos dados corporativos: manter o arquivo de trabalho original e pelo menos duas duplicações íntegras e independentes;
- Dois tipos de mídia distintos: salvar os arquivos em dispositivos diferentes para evitar panes causadas pelo mesmo defeito eletrônico;
- Uma cópia externa isolada da rede corporativa: enviar uma versão protegida fora das dependências físicas da empresa para barrar incidentes locais.
Dessa maneira, a metodologia fornece uma camada técnica essencial contra ameaças como ransomware e falhas catastróficas de hardware. Com os dados replicados para o ambiente externo, a organização assegura a disponibilidade das informações vitais mesmo em episódios de corrupção massiva nos discos locais.
A tecnologia da SEPTE auxilia empresas que buscam conformidade com as melhores práticas alinhadas à ISO 22301, voltada à gestão de continuidade de negócios. Nossas soluções de Servidor de Arquivos em Nuvem e Backup em Nuvem utilizam criptografia AES-256 e TLS, garantindo a integridade dos pacotes durante o tráfego. Sustentada pela infraestrutura própria do S7.DC Data Center do Brasil, a operação assegura soberania de dados em território nacional com alta disponibilidade contratual, proporcionando previsibilidade e suporte especializado sem custos atrelados a moeda estrangeira.
Conclusão
Manter dados apenas no ambiente local expõe pequenas e médias empresas a panes elétricas, superaquecimento e paradas operacionais. Descentralizar ativos críticos protege a rotina do negócio e assegura estabilidade a longo prazo.
O Servidor de Arquivos em Nuvem e o Backup em Nuvem da SEPTE reduzem custos emergenciais com hardware e ajudam a isolar a operação contra incidentes, superando as limitações físicas de um antigo CPD de escritório com práticas alinhadas às normas ISO 22301 e ISO/IEC 27001. Sustentada pelo S7.DC Data Center do Brasil, a solução oferece alta disponibilidade contratual e faturamento previsível em Real.
Seu CPD é o único lugar onde os dados estão?
O Backup em Nuvem da SEPTE mantém cópias automáticas fora do escritório, com retenção configurável e dados em território brasileiro.
Perguntas Frequentes
Quais os principais riscos de manter um Centro de Processamento de Dados (CPD) físico no escritório?
Instalações locais concentram vulnerabilidades como oscilações elétricas bruscas, ausência de climatização de precisão com controle de umidade, riscos de infiltrações prediais e acesso presencial desprovido de auditoria. Esses gargalos aumentam a probabilidade de falhas mecânicas em discos rígidos, danos elétricos em placas lógicas e interrupções prolongadas na rotina produtiva de pequenas e médias empresas.
Como a ausência de isolamento de rede facilita ataques de ransomware em servidores locais?
Quando servidores corporativos compartilham a mesma sub-rede das estações de trabalho sem segregação estrita, qualquer infecção disparada por phishing ou credenciais comprometidas propaga-se lateralmente com velocidade. Discos locais e compartilhamentos abertos acabam criptografados em conjunto, inviabilizando rotinas convencionais e paralisando completamente as operações da empresa.
Qual o papel das métricas RTO e RPO na continuidade de negócios corporativa?
O RTO (Recovery Time Objective) estipula o prazo máximo aceitável para reativar sistemas e colocar a operação novamente em funcionamento após uma disrupção. Já o RPO (Recovery Point Objective) determina a tolerância máxima para perda de registros transacionais entre as rotinas de salvamento. Ambas as métricas exigem arquiteturas resilientes para evitar prejuízos substanciais.
Como a regra 3-2-1 de backup assegura a proteção contra incidentes prediais?
A metodologia determina a preservação de três cópias dos ativos corporativos distribuídas em dois tipos de mídias independentes, com uma das réplicas alocada externamente fora das dependências físicas do escritório. Esse distanciamento geográfico ajuda a garantir a integridade dos dados mesmo em sinistros severos, enchentes, quedas de energia prolongadas ou panes de hardware local.
De que maneira a infraestrutura da SEPTE apoia a aderência à LGPD e à segurança da informação?
A SEPTE armazena os dados sob jurisdição brasileira no S7.DC Data Center do Brasil, eliminando a transferência internacional não planejada. A infraestrutura conta com criptografia AES-256 em trânsito, logs de auditoria estruturados e políticas alinhadas às normas ISO/IEC 27001 e ISO 22301, auxiliando a demonstração de controles técnicos perante a ANPD.