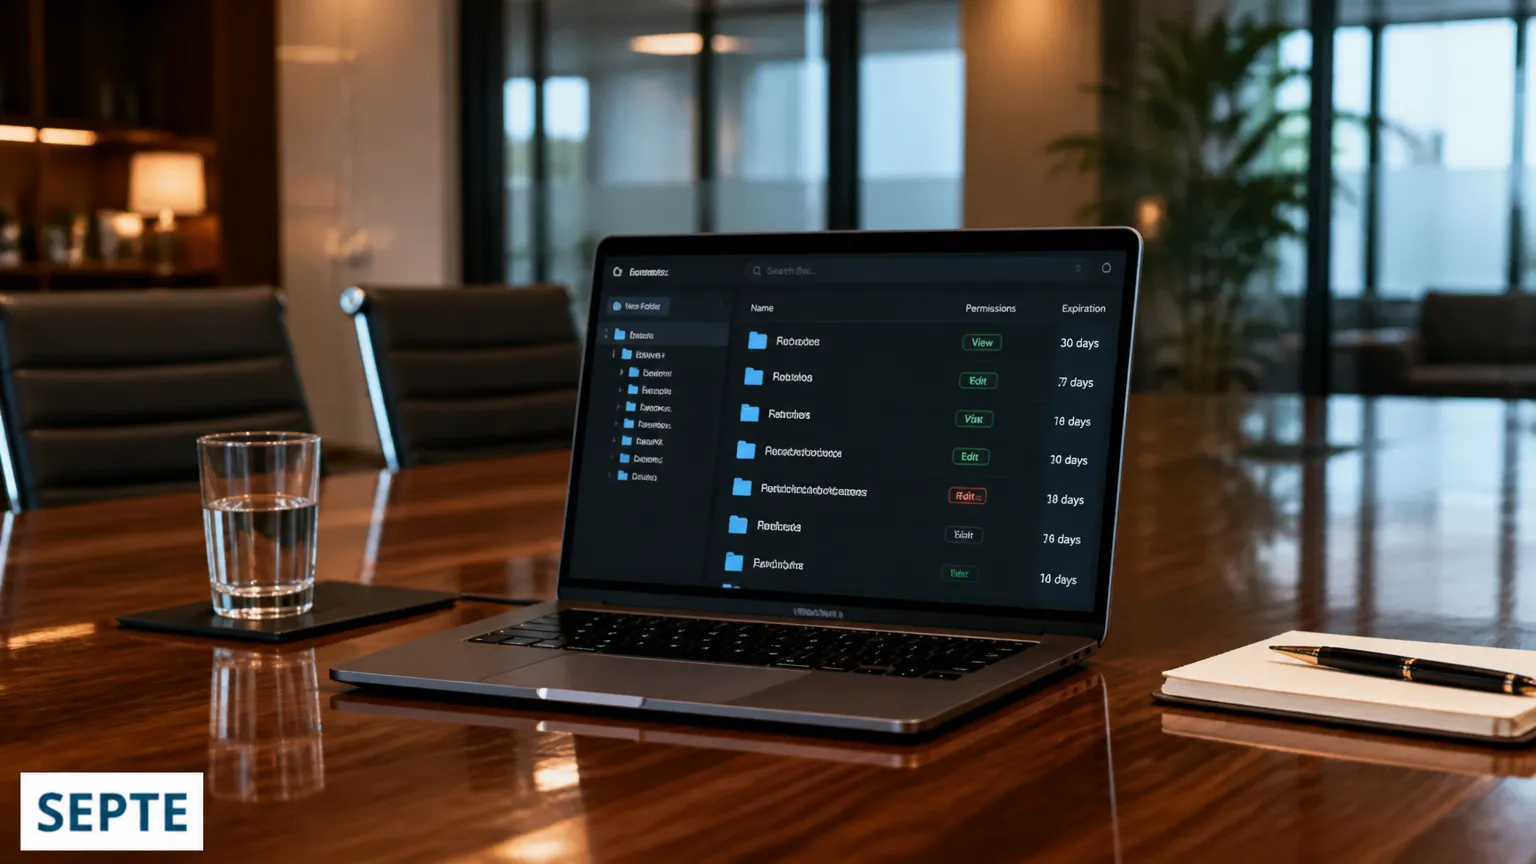
A preparação para transações societárias ou fiscalizações contábeis profundas exige extrema cautela com dados confidenciais. Compartilhar balanços, contratos com clientes e folhas de pagamento por e-mails comuns ou pastas desprotegidas cria riscos severos de vazamento e compromete exigências regulatórias. Para viabilizar transações seguras, a estruturação de um data room virtual centralizado organiza o fluxo probatório da companhia em um ambiente estritamente auditável e protegido.
A adoção de uma sala virtual de documentos garante a integridade de relatórios societários e a preservação de segredos industriais durante processos concorrenciais. O controle criterioso de visualização mitiga a espionagem corporativa, enquanto a criptografia robusta assegura a confidencialidade necessária entre compradores, peritos externos e a diretoria da empresa.
Neste guia, você entenderá os requisitos técnicos para organizar diretórios sigilosos com permissões granulares, emitir links com expiração automática, manter trilhas formais de auditoria e resguardar a soberania dos dados em conformidade com as diretrizes da legislação nacional.
Sumário
- O papel da sala virtual segura no processo de due diligence corporativa
- Como estruturar a sala virtual com controle de permissão e links com expiração
- Tipos de infraestrutura para compartilhamento sigiloso versus riscos operacionais
- Rastreabilidade e soberania de dados para auditorias sem passivos regulatórios
- Conclusão
- Perguntas Frequentes
O papel da sala virtual segura no processo de due diligence corporativa
Durante processos de fusão, aquisição, captação de investimentos ou auditorias contábeis complexas, a exposição de documentos corporativos sensíveis atinge o ponto crítico. A troca desordenada de relatórios financeiros, contratos operacionais e registros societários por canais informais gera vulnerabilidades severas, além de violar os termos básicos de um acordo de confidencialidade. Portanto, para resguardar o patrimônio informacional da organização, a montagem estruturada desse ambiente digital estabelece um espaço centralizado, auditável e altamente controlado para a visualização dessas informações estratégicas.
O objetivo de uma due diligence detalhada é permitir que auditores, consultores jurídicos e potenciais compradores analisem a saúde da empresa sem comprometer segredos de negócio ou dados de colaboradores. Sob essa ótica, o armazenamento corporativo precisa combinar integridade técnica e conformidade regulatória. O uso de criptografia AES-256 em trânsito ajuda a garantir que apenas entidades credenciadas acessem os repositórios, dificultando a interceptação de pacotes ou o vazamento acidental de arquivos durante a transferência entre matriz, filiais e parceiros de auditoria.
Uma sala virtual de documentos bem projetada deve atender a requisitos operacionais essenciais para sustentar o processo de validação documental:
- Controle de permissão granular por pasta: restringe a visualização, impedindo que membros de equipes fiscais acessem dados de folha de pagamento ou patentes industriais sem autorização prévia.
- Trilhas de auditoria e retenção de logs: documentam o histórico exato de quem criou, editou, moveu, excluiu ou compartilhou determinado arquivo contábil.
- Links com prazo de validade e proteção por senha: viabilizam o compartilhamento temporal de certidões e relatórios com assessores externos, revogando o acesso automaticamente ao fim do período estabelecido via servidor SFTP empresarial.
- Aderência à LGPD e soberania de dados nacional: mantém os ativos digitais sob legislação brasileira prevista na Lei Geral de Proteção de Dados Pessoais, dispensando transferências internacionais e reduzindo questionamentos regulatórios perante a autoridade competente.
Por conseguinte, ao implementar uma infraestrutura dedicada com mecanismos técnicos de rastreabilidade, a empresa protege seu valor de mercado e transmite transparência aos investidores envolvidos.
Como estruturar a sala virtual com controle de permissão e links com expiração
A montagem técnica dessa estrutura exige rigor operacional para resguardar informações estratégicas durante negociações e auditorias externas. A organização dos diretórios deve refletir os eixos de análise documental, impedindo a exposição involuntária de relatórios contábeis, contratos de clientes ou propriedade intelectual.
Para garantir que auditores, consultores jurídicos e potenciais compradores acessem estritamente o material autorizado pelo acordo de confidencialidade, a gestão de privilégios precisa operar em níveis granulares. Em vez de liberar pastas inteiras, a governança digital exige a definição prévia de escopos de visualização para cada grupo técnico envolvido na transação.
- Controle de permissão granular por pasta: delimita visualização e download conforme a função do auditor, bloqueando modificações acidentais nos registros originais via controle avançado de permissões.
- Links com prazo de validade e proteção por senha: viabilizam o compartilhamento pontual com terceiros por meio de link para compartilhar arquivos com senha e validade.
- Criptografia AES-256 em trânsito: ajuda a proteger os ativos armazenados contra interceptações indevidas em todas as etapas da custódia.
- Lixeira inteligente e bloqueio anti-exclusão: ajuda a evitar a exclusão acidental ou maliciosa de documentos cruciais durante períodos de checagem intensa.
O compartilhamento externo de documentação contábil ou laudos societários demanda mecanismos que encerrem o acesso automaticamente ao término dos prazos da due diligence. A emissão de URLs com validade temporal programada e autenticação forte elimina a dependência de revogações manuais, diminuindo brechas de segurança cibernética corporativa.
A infraestrutura corporativa pode centralizar essas trocas críticas por meio de um ambiente protegido como o servidor SFTP para empresas da SEPTE, apoiando a conformidade operacional. Essa abordagem técnica contribui para que cada transferência de dados permaneça circunscrita ao período estipulado em contrato, preservando a integridade dos ativos corporativos e facilitando a demonstração de controles técnicos perante órgãos reguladores.
Tipos de infraestrutura para compartilhamento sigiloso versus riscos operacionais
A escolha da arquitetura tecnológica para sustentar o repositório documental define o nível de exposição jurídica de uma organização. Muitas operações corporativas falham ao recorrer a métodos improvisados que não foram desenhados para atender exigências de sigilo estrito, auditoria independente e soberania territorial da informação.
| Eixo de Comparação | Servidor de Arquivos e SFTP da SEPTE | Provedores Estrangeiros Genéricos | Servidor Local de Arquivos Físico |
|---|---|---|---|
| Granularidade de controle de acesso e auditoria | Controle estrito por pasta com retenção de logs | Permissões básicas sem foco em trilhas formais para perícia | Auditoria complexa e dependente de intervenção técnica manual |
| Previsibilidade orçamentária e faturamento | Faturamento fixo contratual em moeda nacional sem oscilação | Cobrança variável atrelada à flutuação cambial de moeda estrangeira | Custos imprevisíveis de manutenção de hardware e reposição |
| Jurisdição e soberania jurídica dos dados | Soberania nacional com dados no S7.DC Data Center do Brasil | Dados sujeitos a legislações extraterritoriais e transferência internacional | Jurisdição local, porém vulnerável a sinistros físicos e furto |
| Links temporários e expiração programada | Compartilhamento com links com prazo de validade e senha | Links abertos com expiração limitada ou ausente em planos básicos | Inviável de forma nativa sem softwares externos adicionais |
| Suporte técnico e atendimento operacional | Suporte nacional humanizado via WhatsApp e 0800 | Suporte impessoal via chamados técnicos em língua estrangeira | Dependência exclusiva da equipe interna de tecnologia da empresa |
Ao estruturar uma sala segura, a organização precisa avaliar os pontos críticos de vulnerabilidade antes de liberar qualquer arquivo contábil ou societário para terceiros:
- Vazamento de dados por ausência de prazo de validade em links de download direto, tornando essencial utilizar um link para compartilhar arquivos com senha e validade.
- Impossibilidade de identificar o autor de uma extração indevida pela falta de trilhas de auditoria estruturadas nos registros da infraestrutura.
- Interrupção de processos regulatórios devido à indisponibilidade de suporte técnico ágil e em português.
- Despesas imprevistas decorrentes de faturas calculadas com base em moeda estrangeira durante negociações longas.
Ademais, a utilização do servidor corporativo em nuvem oferece proteção contínua por meio de criptografia AES-256 em trânsito, fortalecendo a governança documental corporativa por meio de um ambiente protegido de servidor SFTP para empresas.
Rastreabilidade e soberania de dados para auditorias sem passivos regulatórios
Processos de avaliação corporativa demandam controle absoluto sobre o ciclo de vida dos arquivos compartilhados. Ao estruturar uma sala segura para processos de due diligence, a liderança técnica precisa comprovar não apenas quem interagiu com cada balanço ou contrato, mas também sob qual jurisdição legal esses ativos permanecem custodiados. Sem mecanismos avançados de fiscalização, a troca documental expõe a organização a vazamentos, litígios trabalhistas e autuações fiscais severas.
A conformidade com a legislação brasileira exige que o intercâmbio de relatórios confidenciais mantenha registros detalhados. Três pilares operacionais sustentam a segurança jurídica dessa rotina:
- Trilhas de auditoria e retenção de logs: registro de criações, edições, movimentações, exclusões e compartilhamentos, permitindo gerar relatórios de auditoria para comprovação formal em conjunto com a auditoria em arquivos na nuvem.
- Criptografia AES-256 em trânsito: codificação robusta de arquivos estratégicos durante o tráfego em rede, dificultando interceptações indevidas em canais públicos de comunicação.
- Aderência à LGPD e soberania de dados nacional: custódia integral dos registros em território brasileiro, evitando incidentes vinculados à transferência internacional de dados pessoais sensíveis e facilitando respostas a requisições de órgãos reguladores.
A guarda documental em infraestrutura nacional elimina complexidades tributárias decorrentes de faturamentos atrelados à moeda estrangeira. Provedores internacionais frequentemente impõem oscilações cambiais imprevistas e transferem dados para regiões com legislações conflitantes. Ao centralizar as pastas corporativas em ambiente operado pelo S7.DC Data Center do Brasil, a organização conta com alta disponibilidade contratual e suporte nacional humanizado via WhatsApp e 0800.
Em suma, a revogação de acessos após o encerramento do processo de auditoria reduz a superfície de risco patrimonial. Definir permissões avançadas de arquivos por pasta, com link com senha e validade, assegura que avaliadores externos percam o acesso imediatamente após a conclusão dos trabalhos, protegendo o patrimônio intelectual da companhia.
Conclusão
Estruturar uma sala de documentos segura evita passivos jurídicos e vazamentos durante fiscalizações ou negociações. O compartilhamento desordenado fragiliza a governança e afasta investidores.
Permissões por pasta, links temporários e auditoria contínua resguardam o patrimônio corporativo em aderência à LGPD, assegurando soberania sobre os registros institucionais.
As soluções de File Server e SFTP da SEPTE entregam criptografia avançada e previsibilidade orçamentária. Fale com a equipe da SEPTE para estruturar seu data room corporativo com controle operacional.
Compartilhe documentos sensíveis com controle e prazo
Com o SFTP Empresarial da SEPTE, a empresa envia arquivos a auditores e compradores com links protegidos por senha e validade, criptografia em trânsito e auditoria de acessos.
Perguntas Frequentes
Como proteger arquivos sensíveis durante auditorias externas?
A proteção exige a aplicação de criptografia AES-256 em trânsito combinada ao controle de permissão granular por pasta. Esse arranjo ajuda a evitar visualizações fora do escopo homologado. Além disso, o compartilhamento pontual via links com prazo de validade e proteção por senha revoga os acessos automaticamente ao término do período de checagem pericial.
Qual a importância da soberania de dados em processos de due diligence?
Manter a custódia dos dados em infraestrutura exclusivamente nacional apoia a aderência à LGPD sem incorrer em riscos de transferência internacional desnecessária. Essa conformidade com a legislação brasileira protege as partes contra litígios transfronteiriços e assegura que relatórios financeiros, fiscais e societários permaneçam resguardados sob jurisdição estritamente local.
Como auditar downloads indevidos em negociações societárias?
A governança documental exige a criação de trilhas de auditoria e retenção de logs estruturadas, capazes de registrar o endereço IP, data, horário exato e ações desempenhadas por cada usuário. Esses registros técnicos detalhados viabilizam relatórios de auditoria comprobatórios caso ocorram tentativas não autorizadas de extração de relatórios confidenciais.
Como a SEPTE apoia processos de compartilhamento corporativo sigiloso?
A SEPTE disponibiliza soluções de Servidor de Arquivos e transferência segura de arquivos via SFTP hospedadas no S7.DC Data Center do Brasil, uma infraestrutura 100% nacional. O serviço oferece retenção de logs, faturamento em moeda nacional sem variações cambiais e suporte nacional humanizado via WhatsApp e 0800.